В современных центрах обработки данных и корпоративных сетях,Инфраструктура мониторинга сетиЭто стало столь же критически важным, как и сами уровни коммутации и маршрутизации. По мере того, как гибридные облака, виртуализация, микросервисы и высокоскоростные каналы 40G/100G становятся стандартом, устаревшие архитектуры мониторинга, построенные на портах SPAN, неуправляемых TAP и подключениях инструментов ad-hoc, рушатся под давлением трех критических проблем:
(1)Переподписка на инструментИнструменты мониторинга перегружены агрегированным трафиком, который они не в состоянии обработать, что приводит к потере пакетов, неполному анализу и напрасной трате инвестиций в безопасность.
(2)Слепые зоны в транспортном потоке с востока на запад.Боковой трафик между серверами (часто составляющий 70–80% всего трафика в центре обработки данных) остается незамеченным, скрывая атаки, узкие места в производительности и проблемы с приложениями.
(3)Потеря пакетов во время мониторингаСеансы SPAN теряют трафик под нагрузкой; неуправляемая агрегация создает перегрузки; а отсутствие обработки трафика приводит к неполному анализу, ложным отрицательным результатам и нарушениям соответствия требованиям.
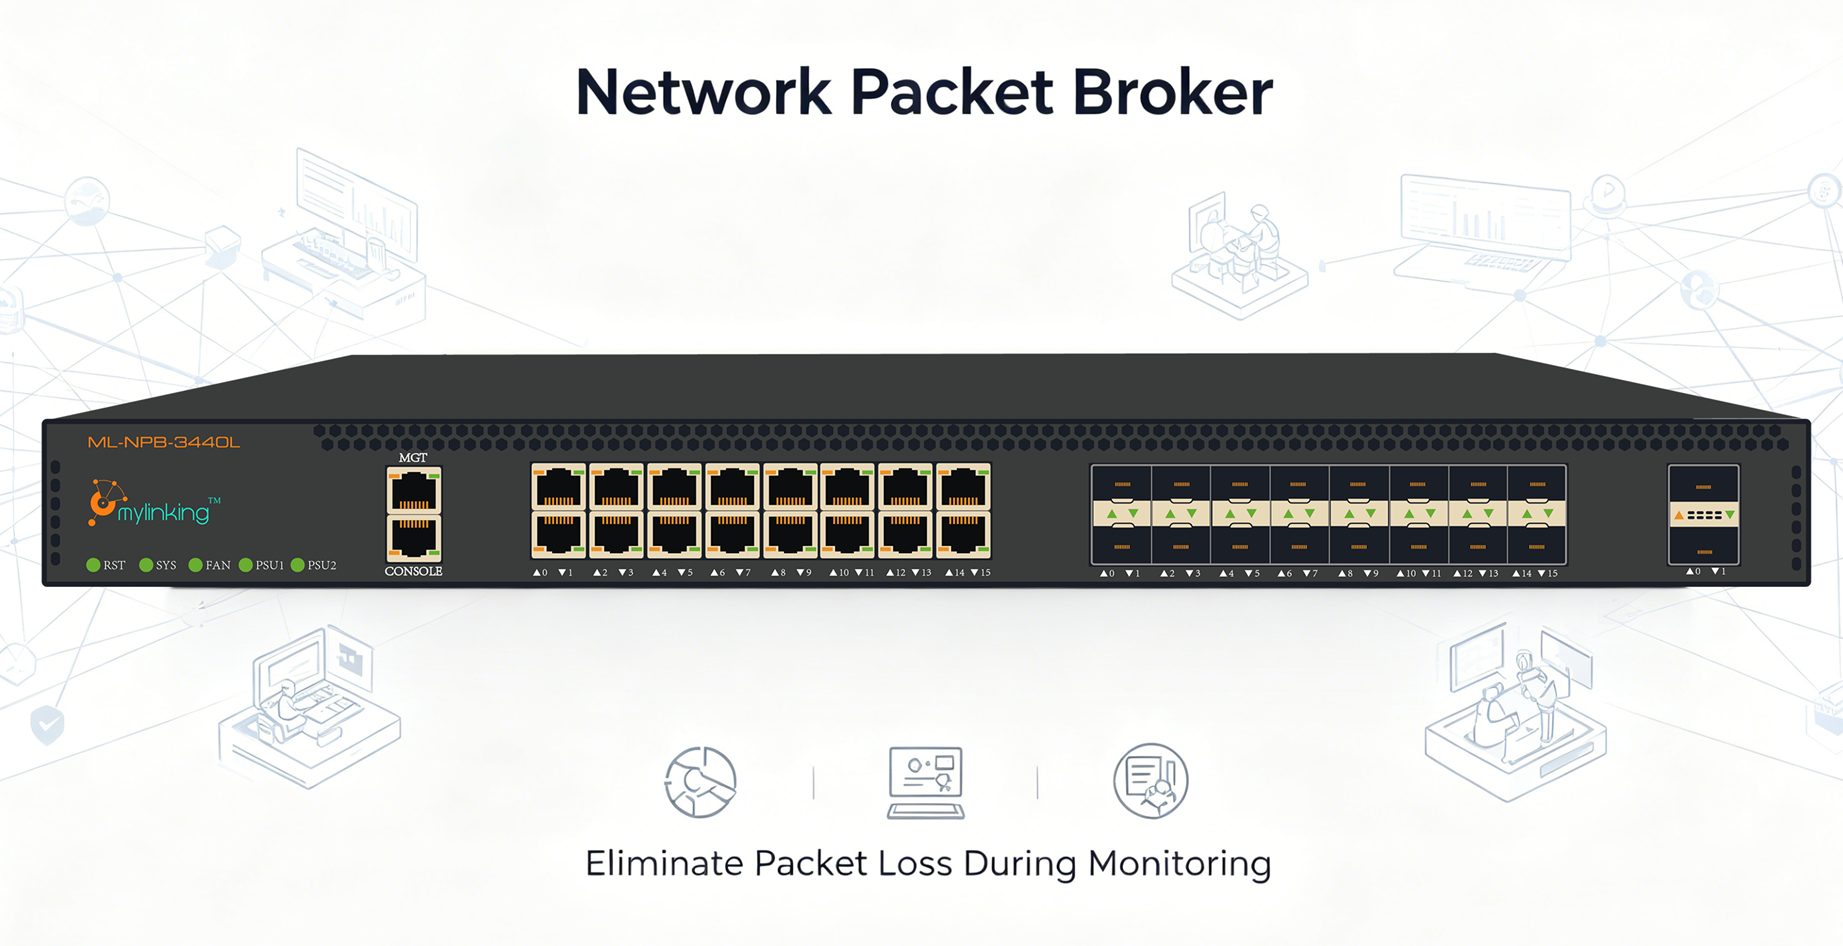
Для решения этих задач в масштабах всей страны компания Mylinking представляет следующее:ML‑NPB‑3440L Сетевой пакетный брокер—мощный, отечественный чипРешение для обеспечения видимости сетиРазработанная для обработки трафика в полнодуплексном режиме со скоростью 320 Гбит/с, обладающая гибкостью многоскоростных интерфейсов (1G/10G/40G/100G) и глубоким интеллектуальным управлением на уровнях L2–L7, эта система объединяет сбор, агрегацию, фильтрацию трафика, балансировку нагрузки, обработку туннелирования и интеллектуальное распределение, чтобы устранить неэффективность мониторинга, обеспечить сквозную видимость и гарантировать нулевую потерю ненужных пакетов для инструментов безопасности, производительности, соответствия требованиям и аналитики.
В данном техническом документе представлен подробный обзор...ML‑NPB‑3440LВключая архитектуру, основные возможности, механизм обработки трафика, дизайн интерфейса, сценарии развертывания и измеримые бизнес-результаты. Этот документ, разработанный для специалистов по SEO Google и корпоративных технических покупателей, позиционирует платформу как основополагающий слой для современных решений.Мониторинг сети 40G/100Gи устойчивыйИнфраструктура мониторинга сети.
1. Краткий обзор: Сетевой пакетный брокер Mylinking ML‑NPB‑3440L
ОнMylinking ML‑NPB‑3440LЭто стоечный модуль высотой 1U, предназначенный для размещения в стойке высокой плотности.Сетевой пакетный брокер (NPB)Специально разработан для объединения, оптимизации и распределения трафика из любого сегмента сети к любому инструменту мониторинга или безопасности. Поддерживает полный набор смешанных интерфейсов:
○16 медных портов RJ45 10/100/1000 Мбит/с
○16 оптоволоконных портов 1/10GE SFP+
○1 порт 40GE QSFP
○1 порт 100GE QSFP28 (совместим с 40GE)
○Выделенный порт для внеполосного управления
Обладая неблокирующей коммутационной способностью320 Гбит/с полнодуплексный режимML-NPB-3440L поддерживает обработку на истинной скорости линии даже при полной нагрузке трафика. Благодаря высокопроизводительному чипсету отечественного производства и многоядерной архитектуре ЦП, он обеспечивает репликацию трафика на скорости линии, агрегацию, фильтрацию, балансировку нагрузки, сегментирование пакетов, перезапись VLAN, обработку протоколов туннелирования (VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP), наносекундную временную метку и динамическое распределение трафика.
В результате схожденияРешение для обеспечения видимости сетиУстройство ML-NPB-3440L централизует трафик от TAP-терминалов, портов SPAN/зеркалирования, оптических разветвителей и виртуальных сред. Оно предварительно обрабатывает необработанные пакеты в соответствии с требованиями инструмента и пересылает только необходимый трафик нужным инструментам с нужной скоростью. Это исключает...Переподписка на инструментудаляетСлепые зоны в транспортном потоке с востока на запад.и искореняетПотеря пакетов во время мониторинга—три самых дорогостоящих сбоя в современных сетевых операциях.
Устройство поддерживает оба варианта.Fiber TAPиSPAN/MirrorБлагодаря различным режимам развертывания, он одинаково эффективен как для проектирования новых центров обработки данных, так и для модернизации существующих корпоративных сетей. Он предоставляет веб-интерфейс, интерфейс командной строки, SSH, TELNET, SNMP и SYSLOG для полного управления жизненным циклом, а также RADIUS/TACACS+ для безопасного управления доступом на основе ролей.
Для организаций, создающих стабильные, масштабируемые и наблюдаемые системы.Инфраструктура мониторинга сетиMylinking ML‑NPB‑3440L — это не просто аксессуар, это базовый коммутационный слой для обеспечения прозрачности.
2. Три критических проблемных момента в современном сетевом мониторинге.
Прежде чем рассматривать технические возможности ML-NPB-3440L, определим неотложные операционные кризисы и проблемы безопасности, с которыми сталкивается эта система.Брокер сетевых пакетоврешает.
2.1 Чрезмерное использование инструментов: неэффективные инвестиции и неполный анализ
Переподписка на инструментЭто происходит, когда суммарная пропускная способность входного сигнала инструмента мониторинга превышает его возможности обработки в реальном времени. К распространенным причинам относятся:
○Объединение нескольких каналов 10G или 40G в один порт инструмента 10G.
○Репликация полных потоков трафика на множество инструментов одновременно.
○Перенаправление всего трафика (включая шум) на инструменты, предназначенные для конкретного анализа.
○Отсутствуют возможности фильтрации трафика, балансировки нагрузки или сегментирования.
Результат катастрофичен:
○Пакеты данных были потеряны на входе в оборудование.
○Системы обнаружения и предотвращения вторжений (IDS/IPS) пропускают угрозы.
○Инструменты для криминалистического анализа теряют контекст сессии.
○Инструменты APM/NPM выдают искаженные показатели производительности.
○Группы специалистов по безопасности действуют со слепым оптимизмом.
Согласно отраслевым исследованиям, организации, использующие только SPAN-архитектуру или неуправляемую TAP-архитектуру, обычно сталкиваются со следующими проблемами:Эффективная переподписка на инструмент составляет 15–40%.в часы пик. Это делает дорогостоящие инвестиции в безопасность и мониторинг частично неэффективными.
2.2 Слепые зоны в потоке транспорта, движущегося с востока на запад: основная причина повреждений при боковом столкновении
Современные центры обработки данных определяются следующими факторами:Движение с востока на запад— обмен данными между серверами, между контейнерами и между виртуальными машинами внутри периметра сети. Данные отраслевой статистики неизменно показывают:
○Транспортный поток с востока на запад представляет собой70–85% всего трафика центров обработки данных
○80% сложных кибератак используют горизонтальное перемещение.после первоначального компромисса
○90% организаций не имеют полной информации о горизонтальном трафике.
В устаревших архитектурах мониторинг сосредоточен на периметре интернета (север-юг), оставляя внутренний трафик невидимым. Злоумышленники используют это в своих целях.Слепые зоны в транспортном потоке с востока на запад.к:
○Перемещайтесь между серверами в горизонтальном направлении.
○Повысить привилегии
○Похищение и размещение данных
○Разверните программу-вымогатель
○Сохраняются незамеченными в течение недель или месяцев.
Даже при использовании сессий TAP или SPAN отсутствует централизованный механизм.Брокер сетевых пакетовЭто означает, что трафик не может быть эффективно агрегирован, отфильтрован или распределен по внутренним сегментам. В результате получается сеть, которая выглядит контролируемой, но на самом деле полна скрытых рисков.
2.3 Потеря пакетов во время мониторинга: сбои в соблюдении требований и невидимые отключения
Потеря пакетов во время мониторингаЧасто ошибочно считают это безобидным или неизбежным. На практике это подрывает доверие к данным мониторинга:
○Порты SPAN теряют пакеты при перегрузке коммутатора.
○Агрегация без противодавления приводит к переполнению буфера.
○Отсутствие временных меток и репликации нарушает целостность сессии.
○Туннелированный трафик нечитаем и отбрасывается стандартными инструментами.
Последствия включают в себя:
○Невозможность провести полномасштабную криминалистическую экспертизу инцидента.
○Не прошли аудиты PCI DSS, HIPAA, GDPR и SOX.
○Невыявленные микроимпульсы и проблемы с производительностью
○Инструменты безопасности, в которых отсутствуют последовательности атак
○Сетевые команды не могут подтвердить соблюдение соглашений об уровне обслуживания (SLA).
Для таких отраслей, как финансы, здравоохранение, электронная коммерция и государственное управление,Потеря пакетов во время мониторингаЭто не просто производственная помеха — это угроза для бизнеса и нарушение нормативных требований.
ОнСетевой пакетный брокер Mylinking ML‑NPB‑3440LУстраняет все три проблемные точки благодаря специально разработанному оборудованию, интеллектуальной обработке трафика и архитектуре, обеспечивающей сквозную прозрачность.
3. Основное ценностное предложение: как ML-NPB-3440L решает критически важные задачи мониторинга
Архитектура ML-NPB-3440L разработана для непосредственного решения трех отраслевых кризисов и создания перспективной системы, отвечающей требованиям будущего.Решение для обеспечения видимости сети.
3.1. Устранение переизбытка инструментов в использовании
○Интеллектуальная фильтрация L2–L7направляет каждому инструменту только релевантный трафик
○Динамическая балансировка нагрузкираспределяет сессии между кластерами инструментов
○Нарезка пакетовуменьшает пропускную способность полезной нагрузки без потери интеллектуальных свойств заголовка.
○Управление агрегацией и репликацией трафикапредотвратить затопление инструмента
○Выход из порта(100G → 4×25G, 40G → 4×10G) регулирует скорость трафика в соответствии с пропускной способностью инструмента.
○Приоритетная пересылкаобеспечивает доставку критически важного трафика к инструментам в первую очередь
3.2 Устранение слепых зон в транспортном потоке, движущемся с востока на запад
○Централизованный сбор данных с верхнего уровня стойки (ToR), уровня агрегации и уровня ядра.
○Поддерживает медные кабели, оптоволокно, а также смешанные скорости 1G/10G/40G/100G для полного покрытия.
○Расшифровка VXLAN/GRE/GTP/MPLS для раскрытия внутренней полезной нагрузки.
○Обеспечивает сквозную видимость трафика для горизонтальных потоков между серверами.
○Обеспечивает мониторинг безопасности и производительности виртуальных и физических рабочих нагрузок.
○Зависимости приложения «Карты» скрыты в разделе «Движение Восток-Запад».
3.3 Исключение потери пакетов во время мониторинга
○Коммутационная матрица с неблокирующим режимом работы 320 Гбит/с устраняет перегрузки.
○Аппаратная пересылка гарантирует нулевую потерю пакетов при нагрузке на уровне линейной скорости.
○Встроенная буферизация трафика и измерение микроимпульсов.
○Наносекундная временная метка обеспечивает целостность последовательности и синхронизации.
○Резервирование выходных портов с защитой от сбоев предотвращает потерю сигнала на стороне инструмента.
○Поддержка передачи данных по одному оптоволокну расширяет зону надежного покрытия.
○Безупречная репликация, агрегация и распространение
Решив эти проблемы, ML‑NPB‑3440L преобразуетИнфраструктура мониторинга сетииз фрагментированной, неэффективной системы, созданной на скорую руку, в надежную и высокопроизводительную основу для мониторинга.
4. Аппаратная архитектура и проектирование интерфейса
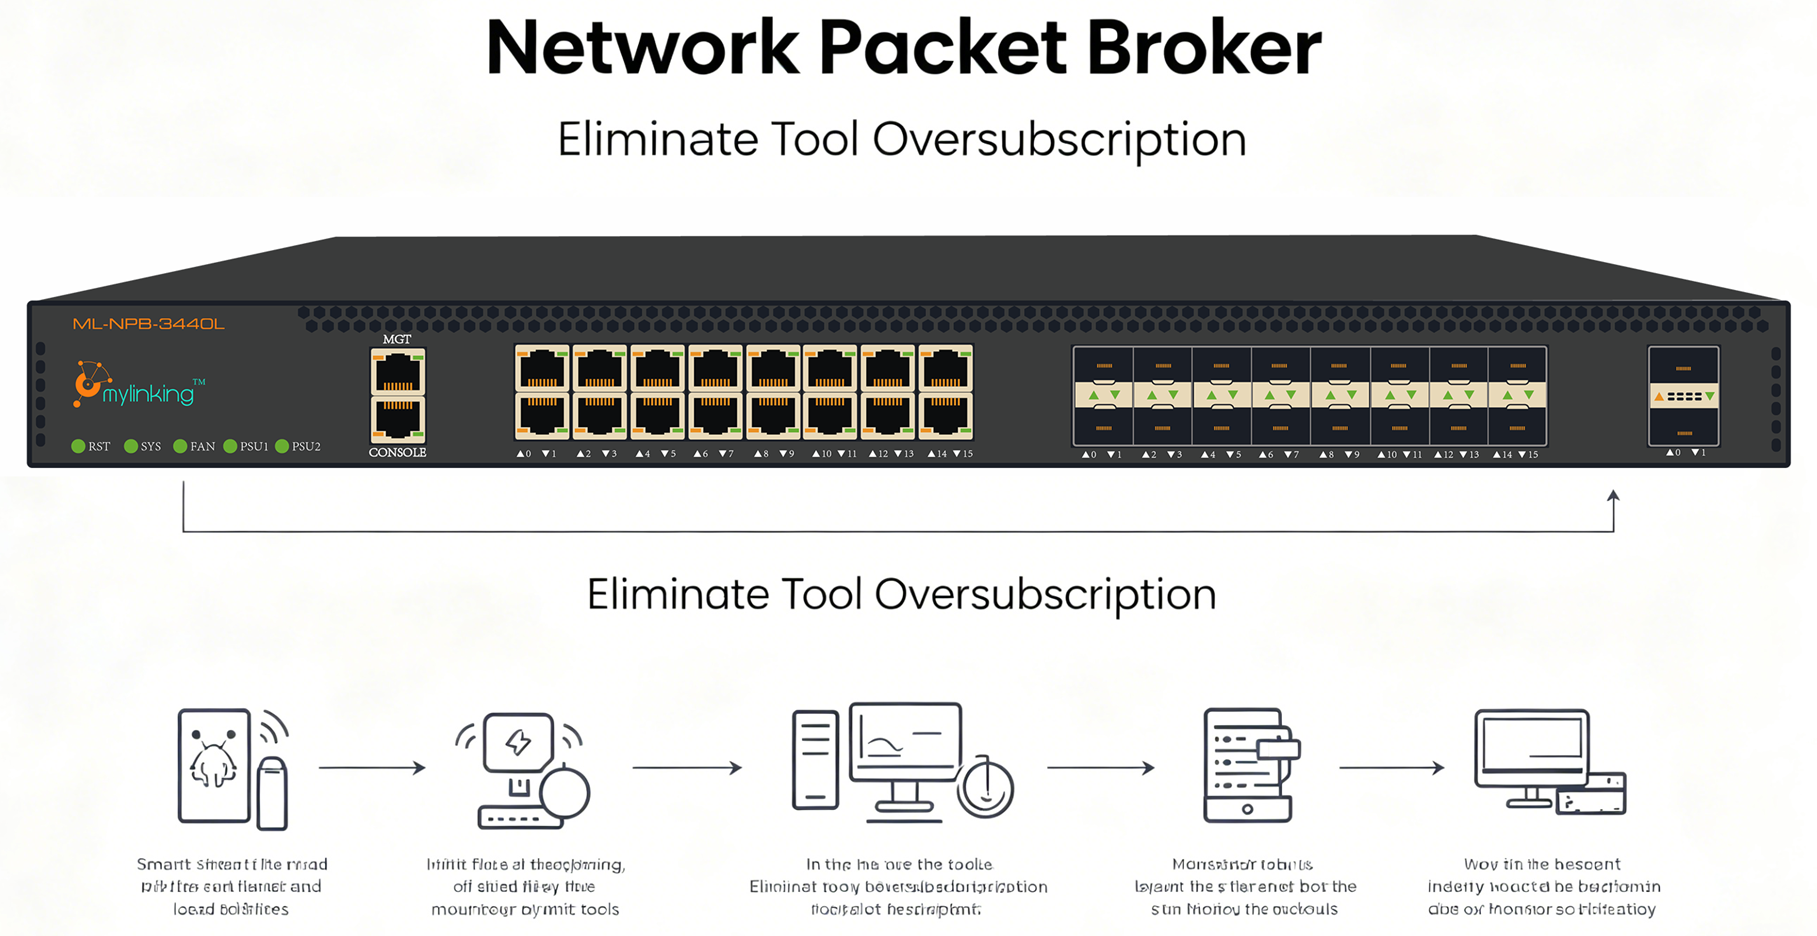
ML‑NPB‑3440L использует шасси 1U малой глубины (445 мм × 505 мм × 44 мм) для развертывания в центрах обработки данных высокой плотности. Он рассчитан на круглосуточную работу с резервным питанием, обладает устойчивостью к воздействию окружающей среды промышленного класса и оснащен высокопроизводительным чипсетом отечественного производства.
4.1 Конфигурация интерфейса (полностью смешанная схема)
ML‑NPB‑3440L обеспечивает истинную многоскоростную гибкость, позволяя унифицировать мониторинг как в старой, так и в новой инфраструктуре:
○16× 10/100/1000M RJ45Медный кабель для подключения устаревших, кампусных и филиальных сетей.
○16× 1/10GE SFP+Оптоволокно для серверных ферм, кластеров виртуализации и магистральных каналов связи средней скорости.
○1× 40GE QSFPВысокоскоростная агрегация и передача данных.
○1× 100GE QSFP28Сверхскоростная передача данных со скоростью 100 Гбит/с (совместима с 40 Гбит/с)
○1× 10/100/1000M Mgmt: Выделенное внеполосное управление
Такое сочетание интерфейсов позволяет ML‑NPB‑3440L выступать в качестве универсального устройства.Брокер сетевых пакетовдля:
○Устаревшая медь 1G
○Виртуализированные серверные зоны 10G
○40G агрегационные уровни
○Основные и магистральные каналы связи 100G
4.2 Производительность и коммутационная способность
○Общая вычислительная мощность: 320 Гбит/с в полнодуплексном режиме
○Архитектура: Отечественный чип + многоядерный процессор
○Метод пересылкиАппаратное ускорение, линейная скорость, неблокирующий режим
○Власть: 1+1 резервный источник переменного/постоянного тока (переменный ток 110–240 В или постоянный ток -48 В)
○Максимальное энергопотребление: 200 Вт
○MTBFОптимизировано для работы в центрах обработки данных операторского класса.
4.3 Характеристики надежности
○Резервные источники питания (RPS) 1+1
○Резервирование порта: Переключение между основным и резервным портами для инструментов в случае отказа
○Защита от колебаний интерфейса
○Измерение микроимпульсов в дорожном движении
○Рабочая температура: 0°C – 50°C
○Влажность: 10–95% неконденсирующийся
○Усиленные корпуса для работы в условиях высокой плотности размещения оборудования в стойке.
Эта аппаратная платформа гарантирует, что ML‑NPB‑3440L может служить прочной основой для любой системы.Инфраструктура мониторинга сети.
5. Подробный анализ: Возможности интеллектуальной обработки трафика
Главное преимущество ML-NPB-3440L — это комплексный механизм обработки трафика на скорости проводной сети. Все функции работают одновременно на полной скорости линии без снижения производительности.
5.1 Основные функции управления трафиком
5.1.1 Репликация трафика
○Репликация 1 к N: Один вход → много инструментов
○Агрегация N-к-M: Объединение нескольких входных данных → множество инструментов
○Копирование без потерь для систем обнаружения вторжений (IDS), мониторинга сетевых ресурсов (NPM), мониторинга производительности систем (APM), систем управления информационными системами (SIEM), криминалистического анализа и обеспечения соответствия нормативным требованиям.
5.1.2 Агрегация трафика
○Объединение низкоскоростных каналов связи в высокоскоростные каналы подачи инструмента.
○Сокращение требований к количеству портов для инструментов.
○Упростите прокладку кабелей и архитектуру.
5.1.3 Распределение трафика
○Доставка на основе политик с использованием белого/черного списка/пользовательских правил.
○Распространяется по протоколу, приложению, IP-адресу, порту, VLAN или сигнатуре пакета.
○Убедитесь, что инструменты получают только тот трафик, для анализа которого они предназначены.
5.1.4 Интеллектуальная фильтрация (L2–L7)
Модель ML‑NPB‑3440L поддерживает сверхточную фильтрацию для устранения шума и снижения нагрузки на инструмент:
○Тип Ethernet, VLAN, TTL
○IP-кортеж из 7 элементов, фрагментация, флаги TCP.
○Характеристики пакетов и схемы полезной нагрузки
○Первый 128-байтовый пользовательский ключ смещения, соответствующий
○Идентификация прикладного уровня (L7)
Фильтрация — это основной механизм устраненияПереподписка на инструмент.
5.1.5 Балансировка нагрузки
○Балансировка нагрузки на основе хеширования (характеристики L2–L7)
○Распределение с учетом сессии и на основе веса
○Обеспечивает целостность сессий между кластерами инструментов.
○Динамически подстраивается под состояние соединения.
○Предотвращает перегрузку какого-либо одного инструмента.
5.1.6 Метка VLAN / Снятие метки / Замена
○Добавление, удаление или перезапись тегов VLAN
○Сопоставьте несколько источников с логическими доменами мониторинга.
○Упростите анализ и сопоставление данных инструментов.
5.1.7 Нарезка пакетов
○Разделение пакетов на фрагменты размером от 64 до 1518 байт
○Сохранение заголовков L2–L4 при одновременном усечении полезной нагрузки.
○Значительно сократить потребление ресурсов инструмента.
○Критически важно для сред с большим объемом работы.
5.1.8 Приоритет пересылки пакетов
○Приоритизация трафика в зависимости от важности бизнеса.
○Обеспечьте мониторинг критически важных приложений.
○Предотвращение пробелов в анализе во время перегрузки
5.1.9 Резервирование выходных портов
○Автоматическое переключение между основным и резервным портами инструментов в случае сбоя
○Предотвратите потерю пакетов данных на стороне инструмента во время технического обслуживания или при возникновении неисправностей.
○Обеспечение непрерывного соответствия требованиям и прозрачности в сфере безопасности.
5.2 Обработка протокола туннелирования (критически важна для обеспечения видимости между востоком и западом)
Современные центры обработки данных используют наложенные туннели для виртуализации и масштабирования сетей, но туннели создаютСлепые зоны в транспортном потоке с востока на запад.ML-NPB-3440L обеспечивает полную декапсуляцию и интеллектуальный доступ к внутреннему трафику:
5.2.1 Поддерживаемые протоколы туннелирования
○VXLAN
○ГРЕ
○ЭРСПАН
○МПЛС
○ГТФ
○IPinIP
5.2.2 Функции туннеля
○Идентификация протокола туннелирования: Автоматическое определение типа туннеля
○Сопоставление внутреннего и внешнего слоевФильтрация на основе внутреннего или внешнего заголовка
○Зачистка коллектора туннеляУдалите заголовки VXLAN/GRE/MPLS/GTP.
○Завершение туннеля: Принимать инкапсулированный трафик непосредственно из сети
○Выход инкапсуляции туннеля: Повторная инкапсуляция в ERSPAN для удаленных инструментов
Путем обработки туннелей вБрокер сетевых пакетовВ рамках этого уровня модуль ML‑NPB‑3440L обеспечивает полную видимость зашифрованного и виртуализированного трафика между востоком и западом для стандартных инструментов.
5.3. Проставление временных меток и высокоточная криминалистика
○временная метка с наносекундной точностью
○Синхронизация с NTP-серверами
○Временные метки, вставленные в пакеты
○Критически важен для анализа неисправностей, отслеживания атак и измерения производительности.
○Устраняет ошибки синхронизации, вызванныеПотеря пакетов во время мониторинга
5.4 Захват пакетов в реальном времени
○Запись событий в режиме реального времени на уровне портов и политик.
○фильтрация пяти кортежей
○Немедленное устранение неполадок
○Запись криминалистического качества
5.5 Передача по одному волокну
○Поддержка передачи/приема по одному оптоволокну 10G/40G/100G
○Снижение затрат на прокладку оптоволокна.
○Расширить мониторинг на районы с ограниченной волоконно-оптической инфраструктурой.
5.6 Разъединение портов
○100G QSFP28 → 4×25GE
○40G QSFP → 4×10GE
○Подберите высокоскоростные звенья в соответствии с возможностями низкоскоростного инструмента.
○Устраните узкие места в инструментальном обеспечении.
5.7 Полная видимость и визуализация дорожного движения
ML‑NPB‑3440L обеспечивает комплексное решение.Решение для обеспечения видимости сетипанели мониторинга:
○состав транспортного потока
○Пропускная способность в реальном времени
○Распределение пакетов
○Состояние обработки
○Динамика трафика с течением времени
○Визуальное отображение потока данных
Это превращает невидимый трафик в полезную информацию для принятия решений.
6. Управление и координация
ML‑NPB‑3440L поддерживает управление корпоративного уровня для стабильной и безопасной работы:
○Веб-интерфейс (HTTP/HTTPS)
○Интерфейс командной строки через консоль (RS232, 115200, 8, N, 1)
○ТЕЛНЕТ / СШ
○SNMP v1/v2c
○Системный журнал
○Аутентификация RADIUS / TACACS+
○Безопасность по имени пользователя/паролю
○Интеграция с платформой управления видимостью Mylinking Matrix‑SDN.
Все параметры настройки интуитивно понятны, воспроизводимы и разработаны для крупномасштабных проектов.Инфраструктура мониторинга сети.
7. Типичные архитектуры развертывания
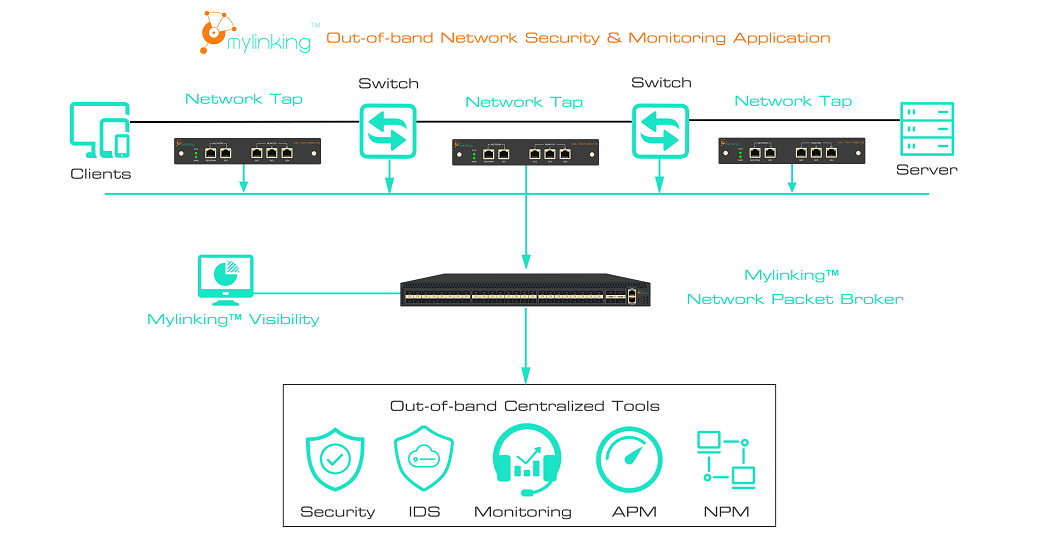
ML‑NPB‑3440L поддерживает практически все сценарии мониторинга в масштабах предприятия и центра обработки данных.
7.1 Централизованная агрегация и репликация
○Сбор данных с TAP/SPAN через несколько коммутаторов.
○Совокупная пропускная способность восходящих каналов 40G/100G
○Репликация на IDS, NPM, APM, SIEM, системы криминалистического анализа.
○Устраняет путаницу с кабелями и избыток инструментов.
7.2 Единое планирование трафика
○Многоскоростной ввод (1G/10G/40G/100G)
○Фильтрация, срезка, балансировка нагрузки
○Распространить на соответствующие инструменты
○Создайте единую основу для мониторинга.
7.3 Видимость движения с востока на запад
○Развертывание в ToR / агрегации / ядре
○Перехват трафика между серверами.
○Декапсулировать VXLAN/GRE
○Фильтрация и переадресация запросов инструментам безопасности
○Устранение слепых зон
7.4 Разделение пакетов и оптимизация инструментов
○Разделение трафика на сегменты
○Снизьте нагрузку на инструмент на 40–70%.
○Сохранение судебно-медицинской целостности
○Продлите срок службы инструмента и повысьте его производительность.
7.5 Мониторинг высокоскоростной сети 40G/100G
○Захват с полной линейной скоростью 100 Гбит/с
○Балансировка нагрузки между кластерами инструментов 10G/25G
○Гарантия отсутствуетПотеря пакетов во время мониторинга
○Идеально подходит для обеспечения прозрачности основных и магистральных процессов.
8. Краткое описание технических характеристик
| Элемент | Спецификация |
| Общая вместимость | 320 Гбит/с полнодуплексный режим |
| Порты RJ45 | 16× 10/100/1000M |
| Порты SFP+ | 16× 1/10GE |
| QSFP | 1× 40GE |
| QSFP28 | 1× 100GE (совместимо с 40GE) |
| Управление | 1× 10/100/1000M |
| Развертывание | TAP + SPAN/Mirror |
| Основные функции | Репликация, агрегация, распределение, фильтрация, балансировка нагрузки, сегментирование, временные метки, завершение/удаление туннелей, VLAN, приоритет, резервирование |
| Поддержка туннеля | VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP |
| Власть | 1+1 RPS AC/DC опционально |
| Размеры | 1U, 445 мм × 505 мм × 44 мм |
| Температура | 0–50°C |
9. Заключение: Основы современной сетевой видимости
ОнСетевой пакетный брокер Mylinking ML‑NPB‑3440Lпереосмысливает возможности вИнфраструктура мониторинга сетиРешив эту задачу.Переподписка на инструмент, Слепые зоны в транспортном потоке с востока на запад., иПотеря пакетов во время мониторингаОна преобразует фрагментированный, неполный и некачественный мониторинг в надежную, высокопроизводительную и полностью прозрачную основу.
Благодаря пропускной способности 320 Гбит/с, интерфейсам смешанной скорости 1G/10G/40G/100G, глубокому интеллектуальному управлению на уровнях L2–L7 и обработке туннелей, ML‑NPB‑3440L является идеальным решением.Решение для обеспечения видимости сетидля:
○корпоративные центры обработки данных
○Сети операторского класса
○Финансовые услуги
○Здравоохранение
○Правительство
○Образование
○Платформы электронной коммерции и облачные платформы
Если вы готовы устранить «слепые зоны», остановить потерю пакетов, исключить перегрузку инструментами и построить действительно отказоустойчивую архитектуру мониторинга, то...Сетевой пакетный брокер Mylinking ML‑NPB‑3440Lэто ваша основополагающая платформа.
Дата публикации: 26 мая 2026 г.


